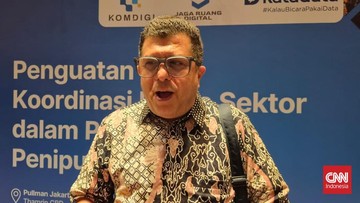
KALIMANTAN UTARA — Founder SearchInform Lev Matveev menilai tekanan finansial akibat judi online dan meluasnya penggunaan AI generatif memperbesar risiko insider threat atau kebocoran data dari dalam organisasi di Indonesia. Data PPATK mencatat 12,3 juta orang menyetor ke rekening judi online sepanjang 2025 dengan nilai mencapai Rp36 triliun. Perusahaan diminta memperkuat pemantauan akses dan klasifikasi data, bukan sekadar melarang penggunaan AI.
Kasus kebocoran data dari dalam organisasi di Indonesia tidak selalu melibatkan satu pelaku tunggal. Pada September 2026, persidangan terhadap delapan pegawai salah satu bank BUMN mulai digelar di Bandung. Mereka didakwa memalsukan data 104 debitur dan menimbulkan kerugian bank hingga Rp2,66 miliar.
Tekanan Finansial Dorong Karyawan Menyalahgunakan Akses
Lev Matveev menyoroti judi online sebagai pemicu tekanan finansial yang mendorong sejumlah karyawan melakukan kecurangan. Menurut data Pusat Pelaporan dan Analisis Transaksi Keuangan (PPATK), sepanjang 2025 sekitar 12,3 juta orang melakukan deposit ke rekening judi online dengan total nilai Rp36 triliun.
Sejak 2017, PPATK juga mengidentifikasi lebih dari 51.000 aparatur sipil negara yang terlibat aktivitas judi online. Risiko ini beririsan langsung dengan keamanan data ketika karyawan yang terhimpit utang menyalahgunakan hak akses yang dimilikinya.
Salah satu kasus yang diangkat Matveev terjadi di Sabang. Seorang pegawai bank mengambil Rp1,4 miliar dari rekening nasabah dan memakai uang tersebut untuk judi online serta kebutuhan pribadi.
AI Generatif Buka Jalur Baru Kebocoran Data
Perkembangan AI generatif menambah dimensi baru pada persoalan ini. Karyawan kini bisa memasukkan daftar klien ke layanan AI untuk merapikan format, mengunggah kontrak untuk dirangkum, atau menyerahkan dokumen keuangan dan strategi pemasaran ke chatbot eksternal.
Begitu informasi dikirim ke layanan AI di luar lingkungan perusahaan, organisasi kehilangan kendali atas bagaimana data tersebut diproses atau digunakan lebih lanjut. Risikonya membesar ketika perusahaan mulai memakai agen AI yang terhubung langsung dengan sistem internal.
Asisten AI dengan akses ke email, penyimpanan file, atau CRM dapat membaca dan memindahkan data atas nama karyawan dalam volume yang jauh lebih besar dibandingkan aktivitas manual. Instruksi berbahaya yang tersembunyi dalam dokumen yang diproses agen AI pun berpotensi membuat informasi rahasia keluar tanpa disalin langsung oleh karyawan.
Melarang AI Bukan Solusi Efektif
Matveev menilai pelarangan total terhadap AI justru kontraproduktif. Karyawan yang membutuhkan AI berpotensi beralih ke perangkat pribadi seperti ponsel atau laptop di rumah, sehingga aktivitas mereka semakin sulit dipantau.
"Pendekatan yang lebih tepat bukan sekadar melarang AI, melainkan memastikan perusahaan memiliki kendali terhadap informasi apa yang dimasukkan karyawan ke dalam sistem AI dan mencegah data sensitif keluar dari lingkungan perusahaan," jelasnya.
Pernyataan itu disampaikan Matveev dalam keterangan tertulis, Minggu (4/10/2026). Ia juga menegaskan motif insider threat relatif serupa di berbagai negara, yakni keuntungan finansial, kelalaian, dan kurangnya kehati-hatian.
Sistem Pemantauan dan Hak Akses Belum Optimal
Digitalisasi yang berlangsung cepat di Indonesia menghadirkan faktor tambahan yang memperbesar risiko. Sistem pemantauan, klasifikasi data, dan pengaturan hak akses yang belum optimal membuka celah kebocoran, baik karena kesalahan maupun tindakan yang disengaja.
Kondisi ini membuat perusahaan perlu memandang keamanan informasi bukan hanya dari sisi serangan eksternal. Bagaimana data dan akses digunakan oleh orang-orang di dalam organisasi menjadi bagian yang sama pentingnya.
AI Bisa Dimanfaatkan untuk Memperkuat Keamanan
Di sisi lain, AI dapat dipakai untuk memperkuat pertahanan perusahaan. Teknologi ini mampu memproses data dalam jumlah besar dan mengenali pola aktivitas mencurigakan, termasuk menganalisis konten visual seperti hasil pindai dokumen, foto, dan tangkapan layar untuk menemukan informasi rahasia.
AI juga dapat mendeteksi kebocoran yang sulit dikenali sistem berbasis aturan. Informasi kartu identitas atau nomor kartu pembayaran yang disamarkan dengan kombinasi huruf dan angka, atau disampaikan terpisah dalam sebuah percakapan, sering lolos dari sistem tradisional yang hanya mencari pola tertentu. Sistem berbasis AI dapat memahami konteks percakapan dan menandainya sebagai potensi insiden.
Untuk mengurangi risiko, perusahaan dapat memakai teknologi seperti Data Loss Prevention (DLP), Data Security Posture Management (DSPM), maupun Data-Centric Audit and Protection (DCAP). Ketiga teknologi itu membantu organisasi menemukan dan mengklasifikasikan data sensitif, mengendalikan akses, serta memantau penggunaan dan perpindahan data.